Ce que AdGuard Home vous apporte
- Bloquez pubs, traqueurs, domaines de phishing et de malware au niveau DNS, sans logiciel à installer sur chaque appareil.
- Chiffrez vos requêtes DNS : AdGuard Home sert le DNS-over-HTTPS, le DNS-over-TLS et le DNS-over-QUIC sans logiciel supplémentaire.
- Protégez aussi les appareils qui n’acceptent aucun bloqueur : télévision connectée, enceinte, objets connectés.
- Réglez le filtrage appareil par appareil, avec vos propres listes et règles.
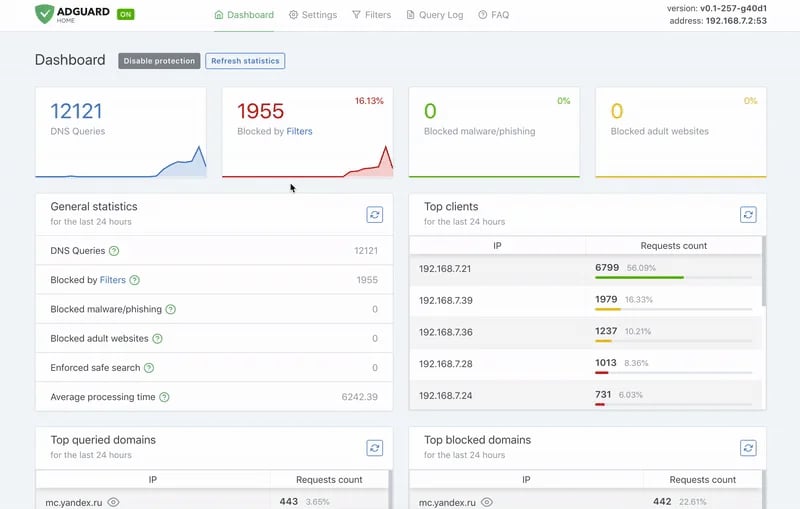
- Suivez l’activité de votre réseau depuis le tableau de bord et le journal des requêtes.
En bref
Installer AdGuard Home sur votre VPS
Prérequis : un VPS Linux avec Docker et son plugin Compose, et un nom de domaine dont vous gérez la zone DNS. Dans la zone de votre domaine, créez deux enregistrementsA vers l’adresse IP du VPS : dns.example.org et *.dns.example.org. Le second sert aux identifiants de client (ClientID), présentés plus bas.
Créez le dossier du service. Les sous-dossiers work et conf gardent les données et la configuration entre deux mises à jour :
docker run. Ce fichier compose.yaml la transpose fidèlement : même image, mêmes volumes, mêmes ports internes. Seuls les ports utiles sont publiés, et le DNS en clair comme l’interface d’administration restent limités au VPS lui-même :
Sur Ubuntu,
systemd-resolved occupe déjà le port 53. La documentation Docker d’AdGuard Home explique comment désactiver son DNSStubListener si le conteneur ne démarre pas.Premiers pas
-
Lancez l’assistant. Depuis votre poste, ouvrez un tunnel SSH vers le VPS, puis ouvrez
http://127.0.0.1:3000dans votre navigateur :L’assistant vous fait choisir les interfaces d’écoute et créer le compte administrateur. Gardez le port3000pour l’interface web : c’est le seul que le tunnel atteint. -
Activez le chiffrement. Obtenez un certificat Let’s Encrypt avec Certbot et le défi DNS recommandé par la documentation. Quand Certbot demande les noms, saisissez
dns.example.org *.dns.example.org:Dans Paramètres → Paramètres de chiffrement, renseignez le nom du serveurdns.example.org, puis les chemins/etc/letsencrypt/live/dns.example.org/fullchain.pemet/etc/letsencrypt/live/dns.example.org/privkey.pem. AdGuard Home recharge seul les fichiers donnés par chemin quand ils changent. -
Déclarez vos appareils. Dans Paramètres → Paramètres des clients, ajoutez un client par appareil avec un ClientID, par exemple
telephone. L’appareil utilise alorstls://telephone.dns.example.orgen DNS-over-TLS. Sur Android, saisisseztelephone.dns.example.orgdans le champ « DNS privé ».
Vérifier que tout fonctionne
Depuis le VPS, interrogez AdGuard Home sur un domaine publicitaire. La commandehost est fournie par le paquet bind9-host :
telephone.
Sécuriser l’accès
Un résolveur DNS ouvert à tout Internet sert de relais aux attaques DDoS par amplification. Le fichiercompose.yaml ci-dessus ne publie donc le port 53 que sur 127.0.0.1. Seuls les protocoles chiffrés, sur le port 853, sont joignables de l’extérieur.
L’interface d’administration n’est jamais exposée : elle reste derrière le tunnel SSH. Le port HTTPS n’est pas publié non plus, car AdGuard Home sert l’interface web et le DNS-over-HTTPS sur le même port.
Limitez ensuite le service à vos appareils. Dans Paramètres → Paramètres DNS → Paramètres d’accès, inscrivez vos ClientID dans Clients autorisés, comme le recommande la documentation pour une instance publique. Tout autre client est refusé, y compris le test host lancé depuis le VPS.
Gardez la limite de requêtes par client activée : la documentation juge la valeur par défaut suffisante dans la plupart des cas.
Limites et alternatives
Un filtre DNS ne bloque pas une publicité servie par le même domaine que le contenu, comme celles de YouTube ou les publications sponsorisées des réseaux sociaux. Le DNS-over-HTTPS public demande en plus un reverse proxy qui ne relaie que/dns-query, avec le réglage trusted_proxies décrit dans la documentation sur le chiffrement.
Pour aller plus loin
- Documentation officielle d’AdGuard Home : installation, Docker, chiffrement et exploitation sécurisée
- Installer Docker sur votre VPS
- Règles de pare-feu : filtrer le trafic entrant depuis la console
- Sécuriser un VPS Linux : les autres réglages à faire dès l’installation